核对官方页面与当前任务的关系
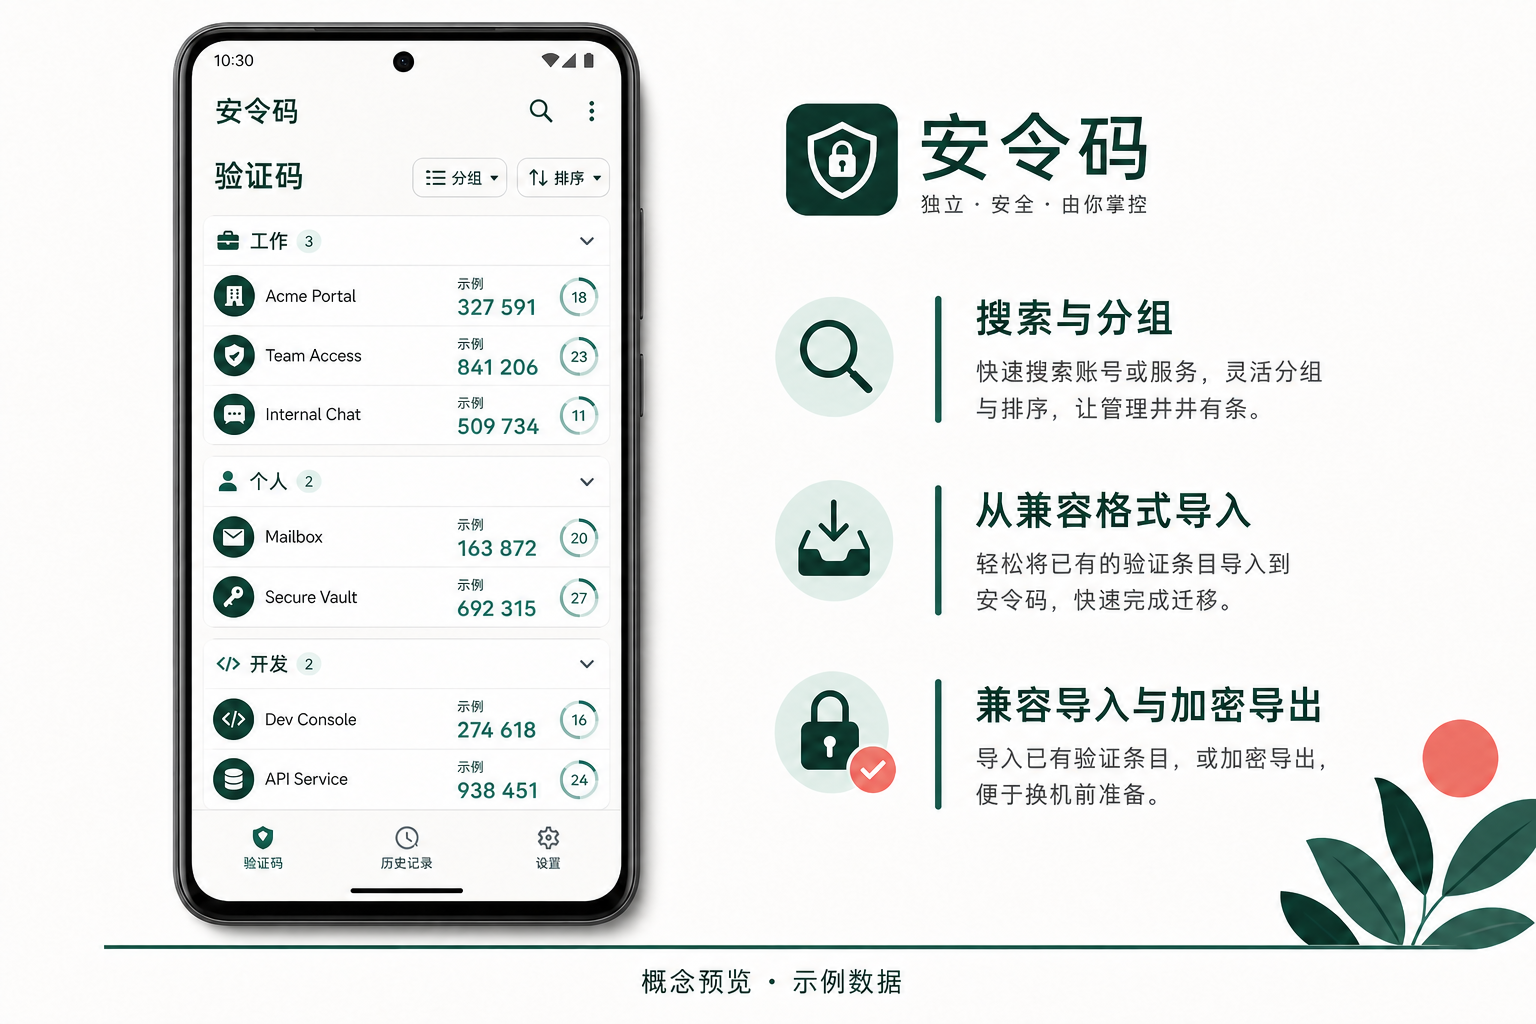
在选择谷歌验证器的Mac替代方案时,首要任务是确认所选软件是否具备清晰的账户管理能力。对于需要在同一设备上管理多个身份源的用户而言,混淆不同性质的账户是常见的安全隐患。安令码公开产品页提供了搜索、分组和排序能力,旨在帮助用户有效区分工作、个人与开发账户。这一功能模块的存在,意味着用户可以在进入具体验证流程前,先通过界面布局完成逻辑隔离,从而降低误操作风险。
在进行此类核对时,读者应关注软件界面的导航结构。如果一款替代方案无法提供直观的分组视图,或者将不同来源的验证码混杂显示,那么它在多账户场景下的适用性就需要重新评估。建议用户在下载或试用前,先访问官方网站查看其界面截图或演示视频,确认其分组逻辑是否符合个人的工作流习惯。这一步骤并非简单的功能浏览,而是对软件架构是否支持安全隔离的初步验证。
此外,核对过程还应包括对数据隐私政策的审视。虽然功能强大是替代方案的核心竞争力,但数据的本地存储与加密方式同样关键。在阅读官方说明时,应特别留意关于数据导出、同步以及云端备份的描述。如果官方文档中未明确提及数据加密标准或本地存储位置,这应当被视为一个待确认的风险点,而非默认的安全保障。
- 检查软件是否提供账户分组与排序功能
- 确认界面是否能清晰区分工作、个人与开发账户
- 审阅官方文档中关于数据隐私与存储位置的描述
记录官方说明中的适用条件
在确定使用安令码作为谷歌验证器的Mac替代方案后,必须深入理解其核心安全机制,特别是关于敏感凭据的处理方式。根据官方产品页说明,二维码、密钥、当前验证码、导出密码与恢复码均属于不应发给他人的敏感凭据。这一声明确立了该软件的信任边界:任何涉及上述信息的传输行为,都应在受控且安全的渠道内进行。用户在设置新账户或迁移旧账户时,务必确保这些凭据仅在本地设备间传递,或通过端到端加密的连接进行分享,严禁通过即时通讯软件明文发送。
除了凭据保护,备份与恢复机制的正确理解也是适用条件的重要组成部分。安令码的备份说明明确区分了账户服务提供的恢复码与验证器备份。前者用于账户恢复,后者用于恢复验证码条目,两者不能互相替代。这一区分至关重要,因为许多用户容易混淆“找回账号登录权限”与“恢复本地验证码列表”这两个不同的需求场景。如果用户仅依赖账户服务的恢复码,而忽略了验证器本身的备份策略,一旦设备丢失或损坏,可能导致验证码条目的永久丢失,进而影响日常的多因素认证流程。
因此,在配置安令码时,建议用户执行以下检查:首先,确认已启用验证器本地的备份功能,并妥善保存生成的备份文件;其次,单独记录账户服务提供的恢复码,并将其存储在离线环境中;最后,定期测试备份文件的恢复流程,以确保在紧急情况下能够顺利重建验证码条目。这种双重备份策略,结合对敏感凭据的严格管控,构成了安令码在Mac平台上作为可靠替代方案的核心适用条件。
- 识别二维码、密钥、验证码等为不可外泄的敏感凭据
- 区分账户恢复码(用于登录)与验证器备份(用于条目恢复)
- 执行本地备份与离线恢复码的双重保存策略